
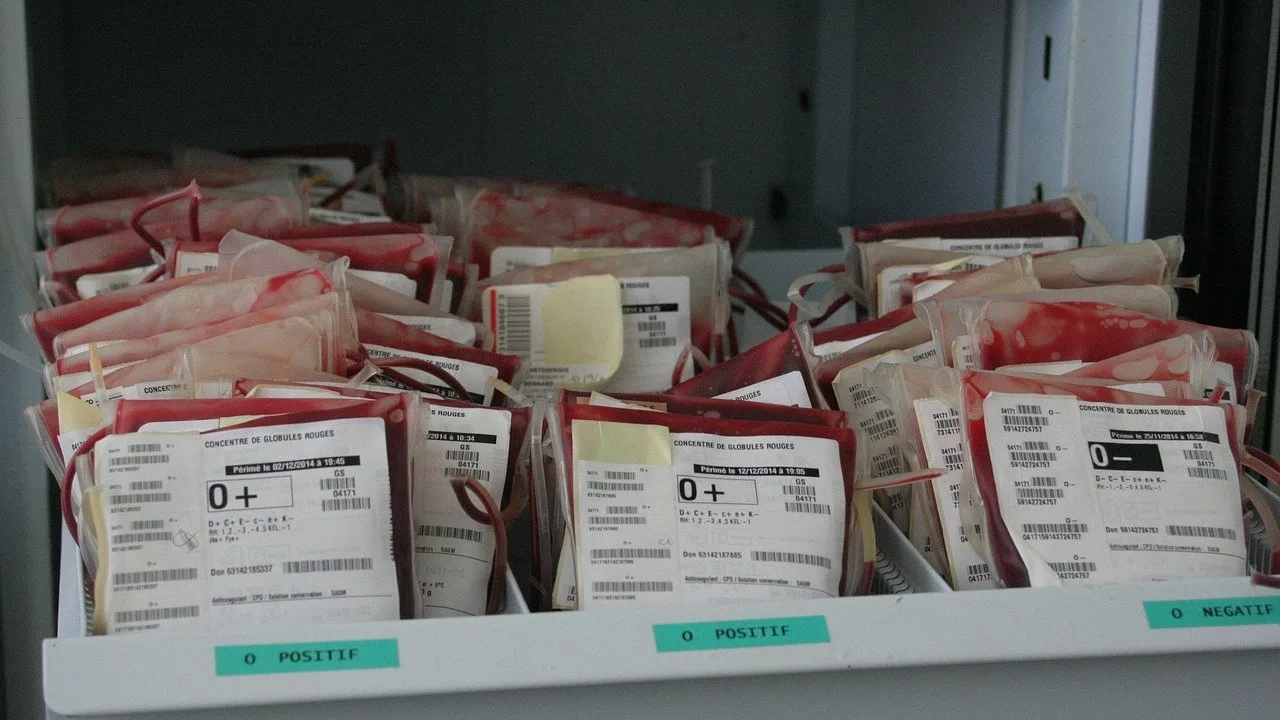
Zespół CSIRT Centrum e-Zdrowia wydał ostrzeżenie dla polskich placówek medycznych przed cyberatakami na systemy chłodnicze, w których przechowuje się krew, osocze i leki. Powodem są incydenty w Europie Zachodniej, w tym atak na francuską służbę krwiodawstwa.
Co ostrzega CSIRT Centrum e-Zdrowia
Ostrzeżenie opublikowano 4 listopada na stronie csirt.cez.gov.pl. CSIRT CeZ zwraca w nim uwagę na rosnącą w Europie Zachodniej liczbę incydentów wymierzonych w systemy technologii operacyjnych (OT) i infrastrukturę techniczną wspierającą procesy krytyczne. Coraz częściej celem stają się systemy sterowania urządzeniami chłodniczymi.
Zespół podkreśla, że ataki na systemy odpowiedzialne za przechowywanie krwi, osocza, leków i innych materiałów biologicznych mogą prowadzić do zakłóceń działalności operacyjnej, strat materialnych oraz zagrożenia dla ciągłości świadczeń medycznych. Podmiotom sektora ochrony zdrowia zalecono „zachowanie podwyższonej czujności” i bieżące monitorowanie infrastruktury technicznej.
Incydent we Francji
Bezpośrednim powodem ostrzeżenia jest próba nieautoryzowanej zmiany parametrów pracy systemów chłodniczych używanych przez francuską służbę krwiodawstwa. Według CSIRT CeZ zagrożone mogły być próbki krwi i osocze przeznaczone do celów medycznych. Francuskie ministerstwo zdrowia poinformowało, że w poniedziałek 3 listopada zaatakowano banki krwi Francuskiego Zakładu Krwiodawstwa, co wpłynęło na systemy monitoringu części chłodni i systemy kontrolne.
CSIRT CeZ przypomina też o falach ataków na urządzenia chłodnicze w sklepach. Według zespołu jeden skuteczny atak na sklepowe urządzenie chłodnicze potwierdzono także w Polsce.
Zalecenia dla szpitali i innych podmiotów
Ostrzeżenie kierowane jest do całego sektora ochrony zdrowia, nie tylko do szpitali. CSIRT CeZ rekomenduje m.in.:
- zweryfikowanie zabezpieczeń systemów chłodniczych, magazynowych i innych systemów OT,
- przegląd uprawnień administratorów i dostawców zewnętrznych,
- oddzielenie sieci OT od sieci biurowej,
- ograniczenie dostępu zdalnego do niezbędnego minimum i jego kontrolę,
- odizolowanie urządzeń niewspieranych lub nieaktualizowanych,
- usunięcie domyślnych dostępów i zastąpienie ich nowymi, zgodnie z polityką silnych haseł,
- wzmocnienie monitoringu zmian konfiguracji i parametrów pracy urządzeń krytycznych,
- przetestowanie procedur reagowania na incydenty i planów ciągłości działania.
Do chwili publikacji nie ma informacji o skutecznym ataku na chłodnię z krwią lub lekami w polskiej placówce medycznej.