
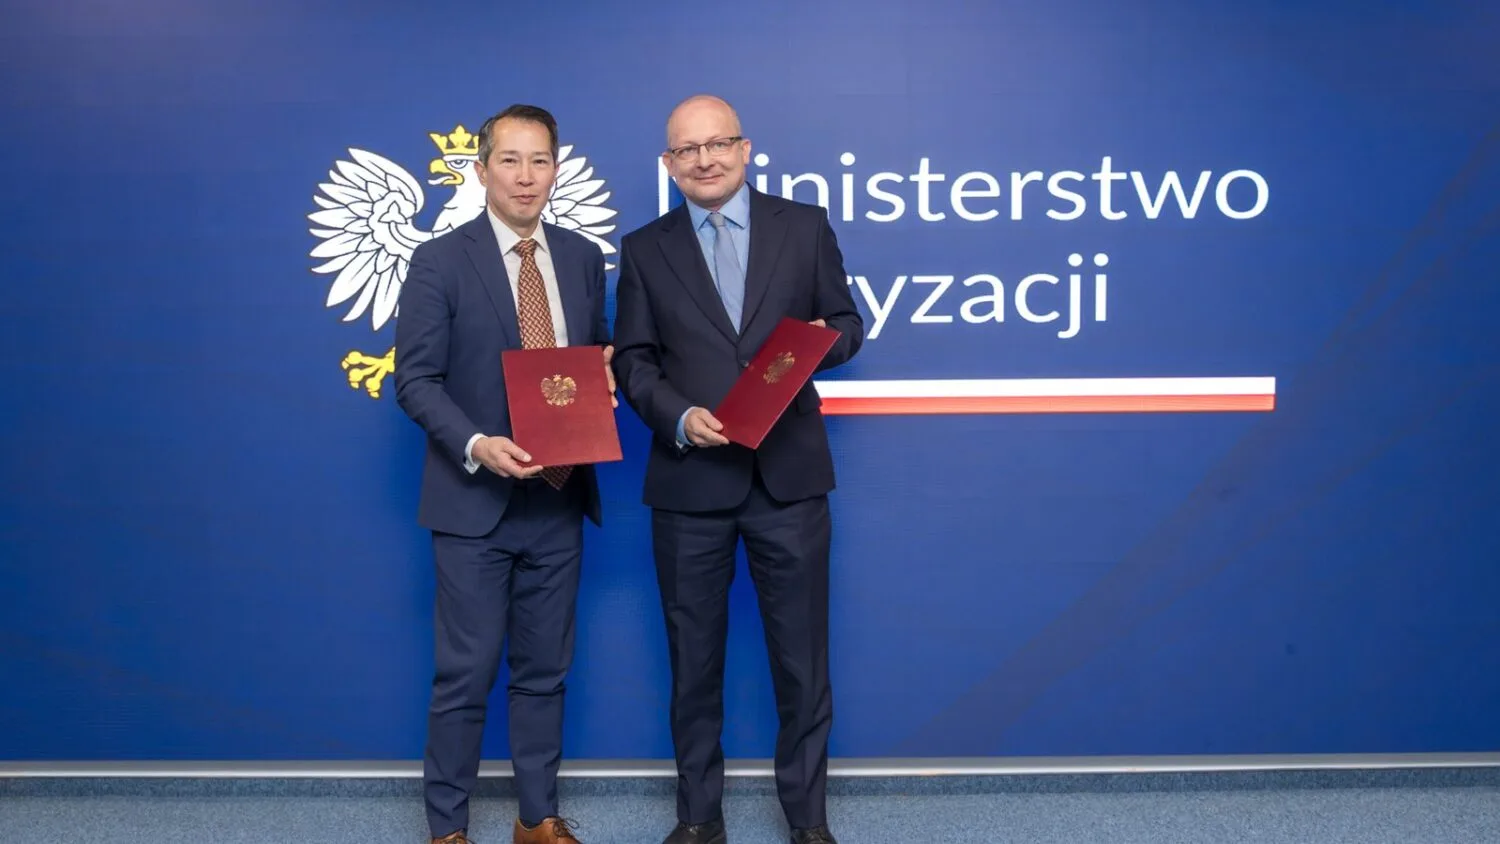
Sekretarz stanu w Ministerstwie Cyfryzacji Paweł Olszewski i wiceprezes Microsoftu Mike Yeh zawarli porozumienie o współpracy na rzecz wzmocnienia cyberobronności Polski. Ma ono zwiększyć odporność administracji, infrastruktury krytycznej i usług kluczowych na ataki cybernetyczne i hybrydowe.
Co uzgodniono
Porozumienie w imieniu polskiego rządu podpisał Paweł Olszewski, a w imieniu firmy Mike Yeh, wiceprezes Microsoftu ds. Customer Security & Trust. Według komunikatu Microsoftu strony uzgodniły, że współpraca skoncentruje się na ryzykach związanych z przestarzałymi i narażonymi na ataki systemami oraz na krytycznych zależnościach. Obejmie też wzmacnianie cyberobrony i przygotowanie do utrzymania funkcji kluczowych państwa oraz szybkiego przywracania ich działania po zakłóceniach.
Podstawą mają być wspólne określanie priorytetów, planowanie działań i wymiana informacji o zagrożeniach. Microsoft podkreśla też rolę sztucznej inteligencji, która ma pomagać zespołom cyberobrony szybciej reagować na dane o zagrożeniach.
Porozumienie ma uzupełniać istniejące formy współpracy: partnerstwo w Programie Współpracy w Cyberbezpieczeństwie (PWCyber), globalny Microsoft Government Security Program oraz porozumienie firmy z Ministerstwem Obrony Narodowej z lutego 2025 roku.
Słowa Olszewskiego
Olszewski powiedział, że współpraca pozwoli „skuteczniej identyfikować ryzyka, szybciej reagować na incydenty i lepiej przygotować państwo do utrzymania ciągłości działania”. Dodał, że w sytuacji, gdy Polska jest jednym z najczęściej atakowanych krajów w Europie, partnerstwo publiczno-prywatne jest elementem niezbędnej odporności.
Mike Yeh wskazał, że administracja, infrastruktura krytyczna i dostawcy technologii tworzą połączony ekosystem. Według niego porozumienie daje Microsoftowi i polskiemu rządowi kolejną możliwość współpracy na rzecz ochrony kluczowych usług.
Polska w raporcie Microsoftu
Microsoft powołuje się na raport Digital Defense Report 2026, obejmujący okres od 1 lipca 2025 do 30 czerwca 2026 roku. Według niego Polska zajmuje 10. miejsce w Europie i 33. na świecie wśród państw, w których użytkownicy byli najczęściej atakowani. Kraj znalazł się też wśród dziesięciu państw najczęściej atakowanych przez rosyjskie grupy działające na rzecz państwa.
W skali globalnej administracja i usługi rządowe były sektorem najczęściej dotkniętym obserwowaną aktywnością cybernetyczną – 27% przypadków, przed sektorem IT (17%) oraz nauką i szkolnictwem wyższym (14%).
Firma przypomniała też, że w grudniu 2025 roku odnotowała skoordynowany, destrukcyjny atak rosyjskiego aktora na polski sektor energetyczny. Autorzy raportu uznali go za istotną eskalację i dowód większej gotowości do operacji destrukcyjnych przeciwko infrastrukturze krytycznej także poza Ukrainą.
W komunikacie nie ujawniono wartości porozumienia ani szczegółowego harmonogramu działań. Opis programu PWCyber, w ramach którego Microsoft współpracuje już z ministerstwem, jest dostępny na stronie Ministerstwa Cyfryzacji.