Trezor poinformował, że atakujący wyeksportował dane o ok. 27 tys. zamówień z systemów partnera dostawczego Skladon. Część klientów zgłasza już telefony od oszustów.
Skladon, jeden z partnerów dostawczych producenta portfeli sprzętowych, powiadomił Trezora o incydencie 15 listopada. Firma opublikowała komunikat w poniedziałek 16 listopada, jeszcze w trakcie dochodzenia prowadzonego ze Skladonem.
Jakie dane wyciekły
Trezor uważa, że wyeksportowano dane zamówień złożonych między 9 sierpnia a 7 listopada. Zawierają one imię i nazwisko, numer telefonu, adres dostawy, adres e-mail oraz szczegóły zamówienia, czyli zakupione produkty. Skladon obsługuje wiele krajów, więc wyciek nie ogranicza się do jednego regionu. Nie dotyczy klientów w USA, bo firma tam nie wysyła przesyłek.
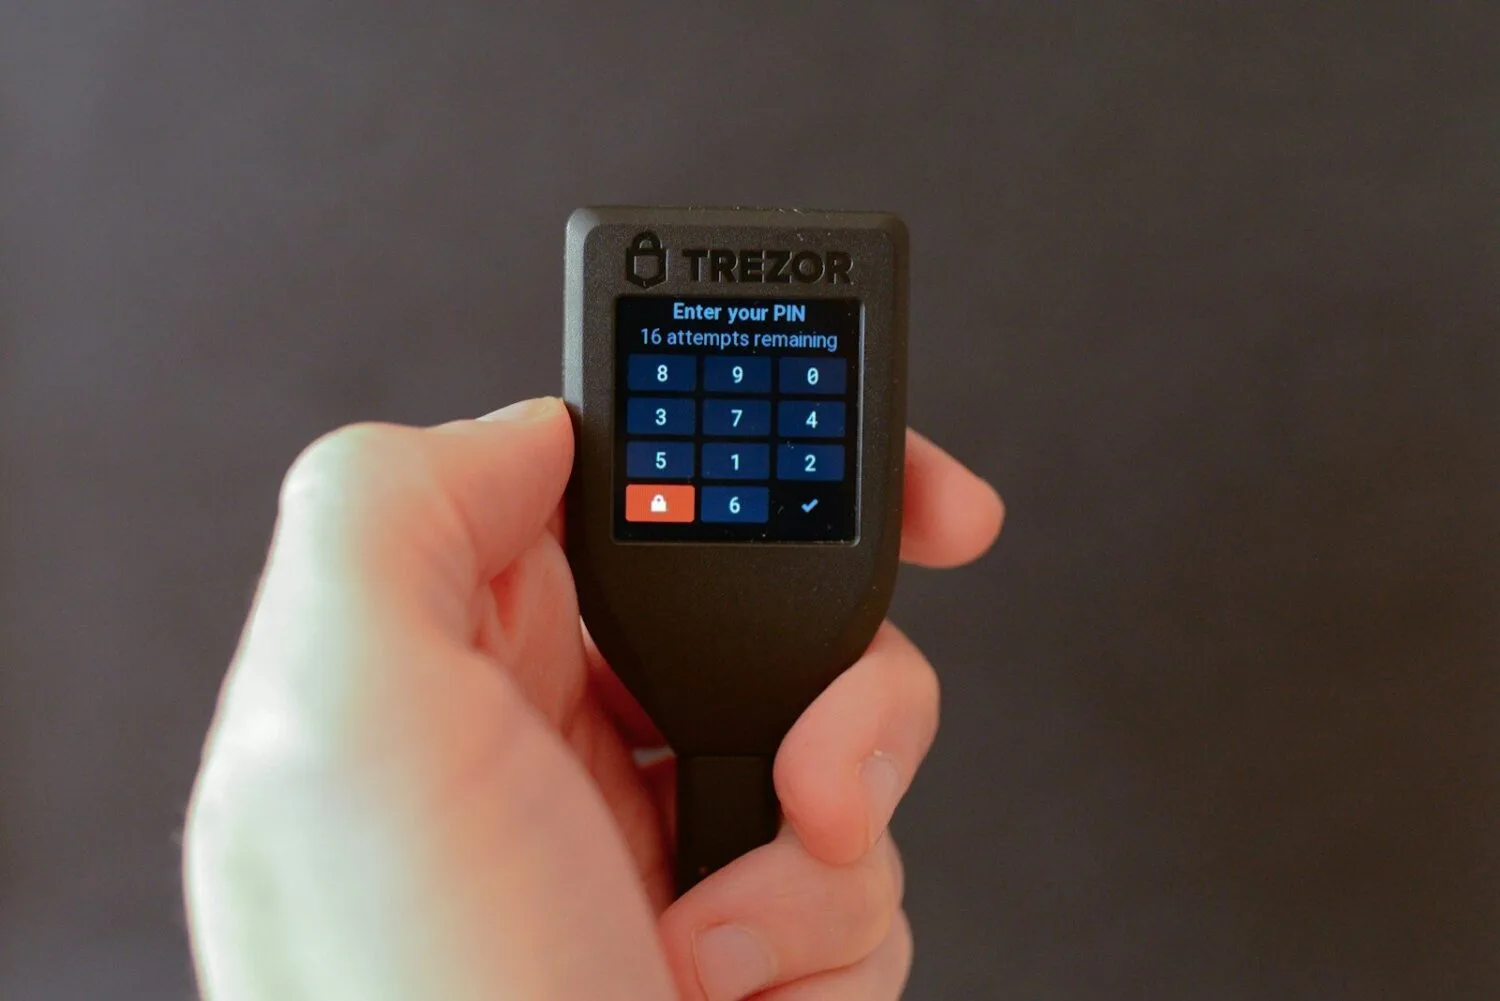
Według Trezora jego systemy nie zostały naruszone, a urządzenia klientów są bezpieczne. Firma przekazała też, że wyciek nie objął kopii zapasowych portfeli, PIN-ów ani haseł dodatkowych, bo nie ma ich ani Trezor, ani Skladon.
Wpis firmy na X:
Telefony od oszustów
Trezor potwierdza, że część klientów zgłosiła już podejrzane połączenia. Prosi, by każdy nieoczekiwany telefon, SMS, e-mail lub list dotyczący zamówienia traktować jako podejrzany i pamiętać o zagrożeniu dla bezpieczeństwa fizycznego. Firma podkreśla, że nigdy nie dzwoni do klientów z własnej inicjatywy i nie prosi o kopię zapasową portfela (frazę odzyskiwania). Podejrzane wiadomości można zgłaszać przez formularz wsparcia na oficjalnej stronie Trezora.
Wcześniej oszuści podszywali się pod pomoc techniczną Trezora, co opisywaliśmy w tekście o stracie 282 mln dolarów po ataku na fałszywy support.
Kogo dotyczy i co zmienia Trezor
Klienci, którzy dostali w poniedziałek e-mail od Trezora i zamawiali w podanym okresie, są objęci incydentem. Niewielka grupa kupujących z 9–14 sierpnia również może być dotknięta, ale firma nie może do nich napisać, bo ich dane zostały już zanonimizowane.
Trezor uruchomił anonimowy odbiór w 18 krajach europejskich, dzięki czemu można zamówić urządzenie bez podawania adresu domowego. Skraca też okres przechowywania danych zamówień z 90 do 45 dni, planuje dalsze skrócenie i zobowiązuje partnerów logistycznych do tej samej polityki. Firma zawiadomiła organ ochrony danych i przeprosiła klientów.
To kolejny incydent u dostawcy Trezora: w sierpniu firma ostrzegała przed wyciekiem u partnera ShipMonk.