
Fala ataków na sterowniki chłodnicze w sklepach w Europie może być zapowiedzią kolejnych – ostrzegają eksperci, wskazując na inne zdalnie zarządzane urządzenia, od stacji paliw po bramy i klimatyzację.
Co się stało w nocy z 1 na 2 listopada
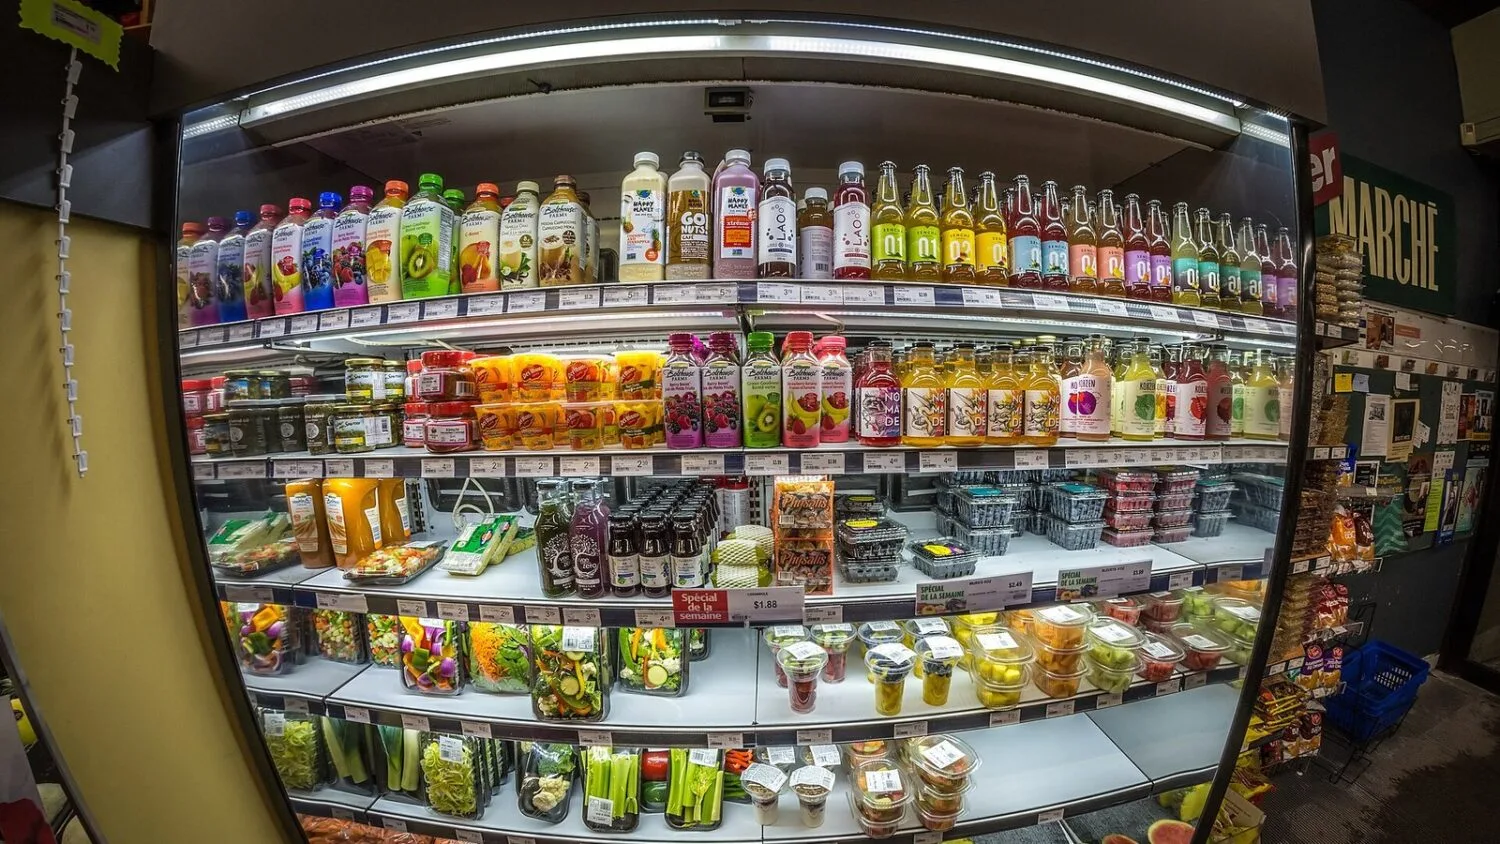
Według doniesień z kilku krajów atakujący zdalnie zmieniali ustawienia sterowników chłodniczych w supermarketach: przełączali je w tryb rozmrażania lub ustawiali temperaturę rzędu 50°C. Dotknięte zostały sklepy m.in. w Belgii, Luksemburgu, Szwecji, Irlandii, Estonii i Holandii. Część sieci musiała wyrzucić żywność. Wcześniej, w nocy z 11 na 12 października, podobny atak dotknął około 700 sklepów we Francji.
Ataki dotyczyły sterowników m.in. duńskiego producenta Danfoss, który wydał aktualizacje oprogramowania. Eksperci zwracają uwagę, że metoda nie wymaga złośliwego oprogramowania – wystarczy dostęp do panelu, który z założenia służy serwisantom do zdalnej obsługi.
Co ustaliła firma Forescout
Firma Forescout (zespół Vedere Labs) opublikowała 22 października analizę, według której w internecie dostępnych jest 12 976 usług zarządzania chłodnictwem, działających na 6 017 publicznych adresach IP w 99 krajach. Od stycznia 2026 r. firma odnotowała ponad 20 deklarowanych ataków na systemy chłodnicze. Najaktywniejsze miały być prosłowiańskie… a dokładnie prorosyjskie grupy Z-Pentest Alliance i NoName057(16).
Analitycy podkreślają, że problem nie kończy się na supermarketach. Te same rozwiązania działają w zakładach przetwórstwa żywności, winnicach, chłodniach owoców, gospodarstwach i szpitalach. W przeszłości podobne ataki dotknęły sklepy w Rosji i Izraelu – w 2022 r. 16 rosyjskich i 40 izraelskich placówek, według biuletynu Danfossa.
Kolejne cele według ekspertów
Eksperci cytowani przez „Rzeczpospolitą” ostrzegają, że to dopiero początek, i wskazują długą listę potencjalnych celów, w tym stacje paliw, bramy i klimatyzatory – wszędzie tam, gdzie urządzenia są zdalnie zarządzane i podłączone do internetu bez właściwych zabezpieczeń. Szczegółowa lista wymaga potwierdzenia w pełnym tekście.
Instytucje unijne określiły ataki jako celową próbę zakłócenia łańcucha dostaw żywności, choć szef rumuńskiej agencji cyberbezpieczeństwa nazwał je „półamatorskimi”. Sprawców publicznie nie ustalono.
Polska
Z analizy Forescout wynika, że Polska jest na piątym miejscu pod względem liczby narażonych interfejsów – szczegóły opisaliśmy w tekście o polskich sklepowych lodówkach podatnych na ataki. Zalecenia ekspertów są wspólne dla wszystkich branż: wyprowadzić panele sterowania z publicznego internetu, zmienić hasła, włączyć uwierzytelnianie wieloskładnikowe, aktualizować oprogramowanie i odseparować sterowanie od reszty sieci firmy.