

W środę 21 października instytucje publiczne w kilku krajach Europy wyłączyły swoje strony internetowe po ujawnieniu dwóch krytycznych luk w PHP. Twórcy języka wydali poprawkę po południu, ale część serwisów pozostawała offline. Nie działa również Polski serwis społecznościowy wykop.pl
Jak podaje Reuters, twórcy PHP poinformowali we wtorek o dwóch krytycznych podatnościach i wezwali użytkowników do aktualizacji zaraz po publikacji poprawki. W środę około godz. 13:45 GMT (15:45 w Polsce) ogłosili, że nowa wersja usuwająca luki jest już dostępna. Według nieoficjalnych informacji z portalu X, lukę bezpieczeństwa wykrył jeden z modeli AI od Open AI.
Które kraje i instytucje wyłączyły strony
Według Reutera, który powołuje się na doniesienia o wykorzystywaniu luk przez hakerów, część instytucji zdjęła strony z sieci jeszcze przed poprawką, jako środek ostrożności. Agencja PAP wymienia agencje rządowe i instytucje publiczne w Niemczech, Holandii, Belgii, Finlandii i Francji.
- Holandia: za przykładem Krajowego Centrum Cyberbezpieczeństwa (NCSC), które wyłączyło własną stronę, poszły m.in. Port w Rotterdamie, portal rządowy Overheid.nl, związek piłkarski KNVB, strony pięciu największych partii politycznych i kilku szpitali.
- Finlandia: państwowy dostawca usług IT Valtori poinformował, że publiczne usługi sieciowe rządu zostały wyłączone „w ramach środka ostrożności”.
- Francja: MSW podało, że tymczasowo wyłączyło lokalne administracyjne strony samorządowe do czasu otrzymania poprawki.
- Dania: spółka informatyczna samorządów Kombit wyłączyła kilka usług, w tym ogólnokrajową platformę komunikacji szkolnej, jak przekazał rzecznik Reuterowi.
Skala problemu
PHP to darmowe oprogramowanie open source, rozwijane przez wolontariuszy, które generuje zawartość stron po stronie serwera. Według serwisu W3Techs, cytowanego przez PAP, obsługuje ok. 75 proc. stron, których język serwerowy da się ustalić. Działa też pod WordPressem, na którym opiera się około 43 proc. wszystkich stron.
Eksperci cytowani przez Reutera ostrzegają, że luki mogą otworzyć drogę do milionów serwerów. Atakujący nie muszą wybierać ofiar, bo mogą skanować internet w poszukiwaniu systemów z podatną wersją PHP. Agencje cyberbezpieczeństwa w Europie, USA, Australii i Japonii zaleciły natychmiastową aktualizację albo wyłączenie stron do czasu wgrania poprawki (PAP).
Problem może dotyczyć wszystkich wersji, począwszy od PHP 5, ale — jak zaznacza PAP — nie sprecyzowano jeszcze, które z nich są podatne. Wordfence, producent wtyczki zabezpieczającej do WordPressa, ostrzega, że automatyczne aktualizacje WordPressa nie załatwią sprawy, bo poprawka dotyczy PHP na serwerze. Właściciele stron powinni ustalić, kto odpowiada za aktualizację PHP u ich dostawcy hostingu.
Co to oznacza dla czytelnika w Polsce
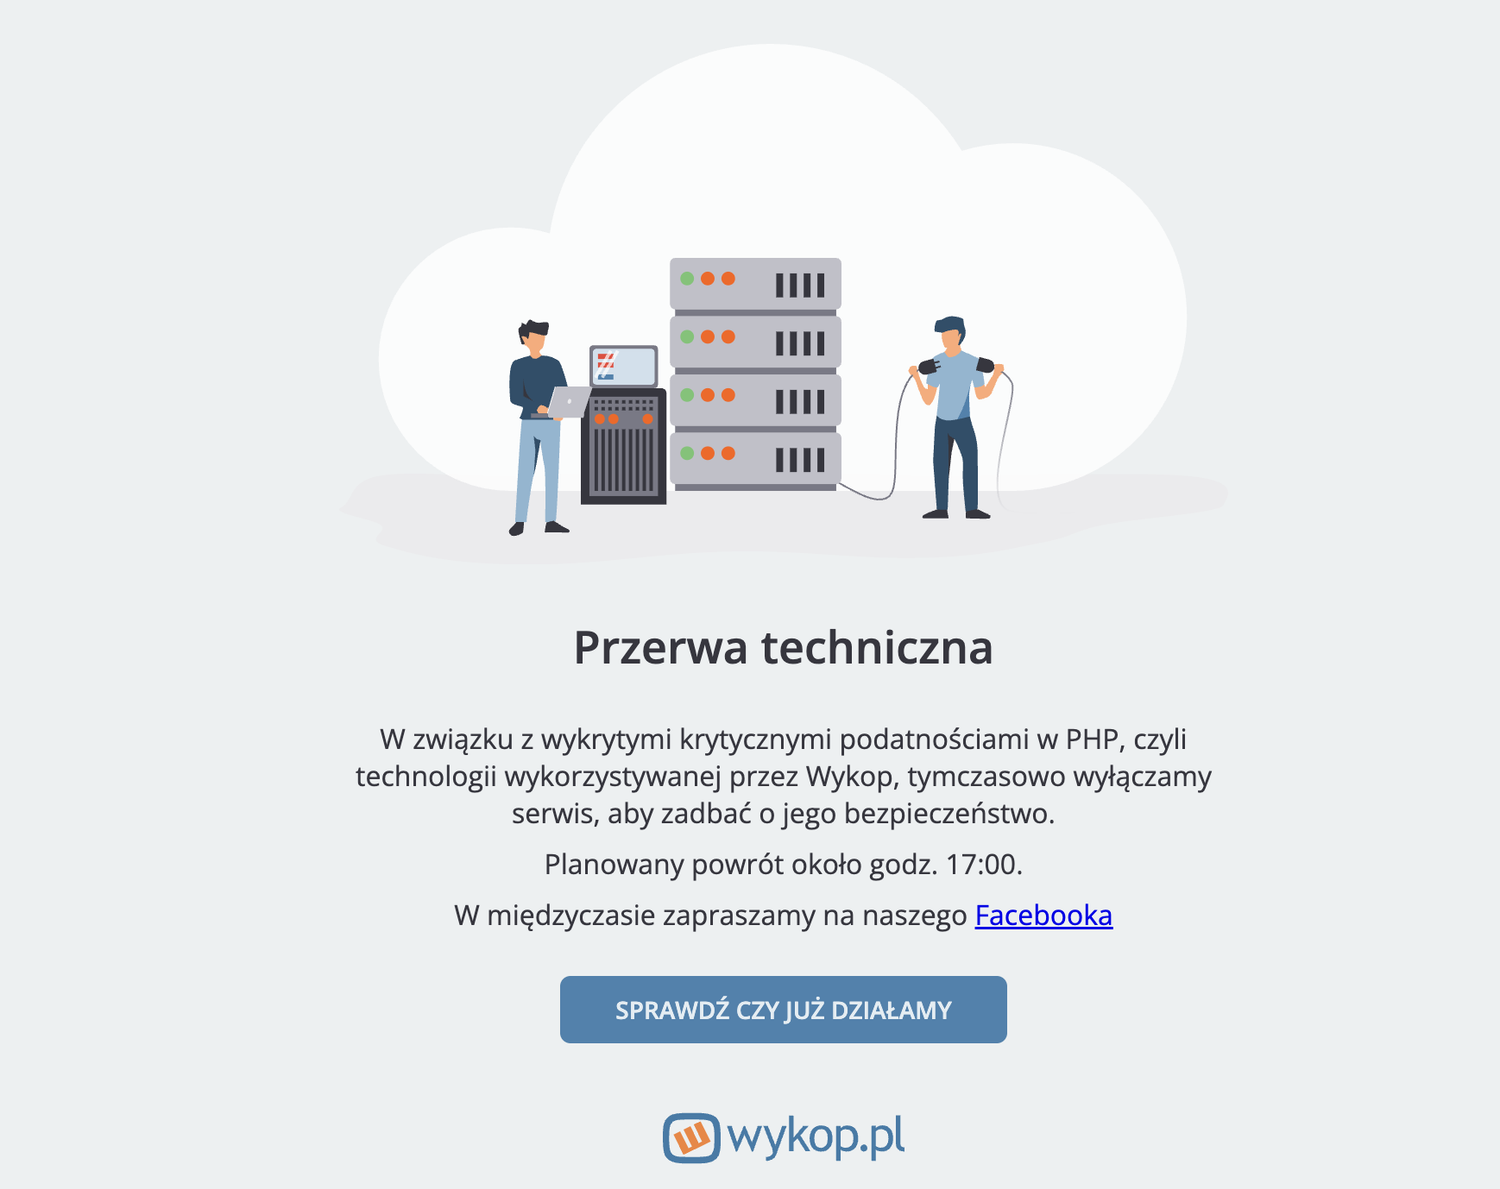
Do chwili publikacji nie znaleźliśmy komunikatu polskich instytucji o wyłączeniu stron państwowych. Nie ma też informacji o skutkach włamań ani o tym, ile serwisów rzeczywiście zostało zaatakowanych. Reuters mówi o doniesieniach o wykorzystywaniu luk, bez potwierdzonej skali. Za to wielu właścicieli stron internetowych podjęło działanie i wyłączyło swoje portal internetowe do czasu załatania podatności php. W Polsce jeden z największych portali społecznościowych Wykop.pl postanowił wygasić dostęp do czasu, kiedy poprawka zostanie poprawnie wdrożona.
Dla właścicieli stron i sklepów na WordPressie oraz innych systemach opartych na PHP wniosek jest praktyczny. Trzeba zapytać firmę hostingową, czy serwer ma już załataną wersję PHP, a jeśli sami administrują serwerem, zaktualizować go niezwłocznie o ile to możliwe. Niestety na wielu serwerach np. z obsługa Lite Speed aktualizacja PHP nie będzie jeszcze dostępna. Użytkownicy zagranicznych serwisów publicznych, np. holenderskich czy fińskich, mogą natrafić na chwilowe przerwy w dostępie, zanim instytucje przywrócą strony po aktualizacji.
Aktualizacja
Większość wspieranych wersji PHP w tym LiteSpeed mają już dostępne poprawki bezpieczeństwa. Jeżeli posiadasz stronę internetową zaktualizuj ją pilnie lub skontaktuj się ze swoim dostawcą hostingu. Nasza strona została również zaktualizowana i jest już odporna na najnowszą lukę bezpieczeństwa PHP. Strona wykop.pl została ponownie uruchomiona przez właścicieli po wprowadzeniu poprawek bezpieczeństwa.
Przyszłość digitalnexus.pl i wordpress
Podjęliśmy decyzję o kompleksowej przebudowie portalu tak, żeby nie używał już wordpress i php. Nie możemy wykluczyć, że takich luk bezpieczeństwa w tych systemach będzie co raz więcej – w związku z dynamicznym rozwojem AI. Od dzisiaj rozpoczynamy przebudowę portalu tak, żeby nie był wrażliwy na tego typu luki w przyszłości – Redaktor naczelny i prezes zarządu Digital Nexus Media – Łukasz Jasztal.

Komentarze